证明文件曾经存在——免费、公开,无需信任我们即可验证。
你的文件绝不离开你的设备:只记录它的 SHA-256 指纹,并精确标注当时的 @beat。任何人日后都能核查——无需询问我们。
无 Cookie · 无追踪器 · 无需账户 · 免费开放 API · 11 种语言
每天
Bitcoin 区块中的证明
每周
由银行锚定的周数
每季度
带 DOI 的完整日志
BitcoinOpenTimestampsGitHubInternet ArchiveZenododrand
浏览器中的工具
无需安装,也无需账户。你的文件始终留在你的设备上。
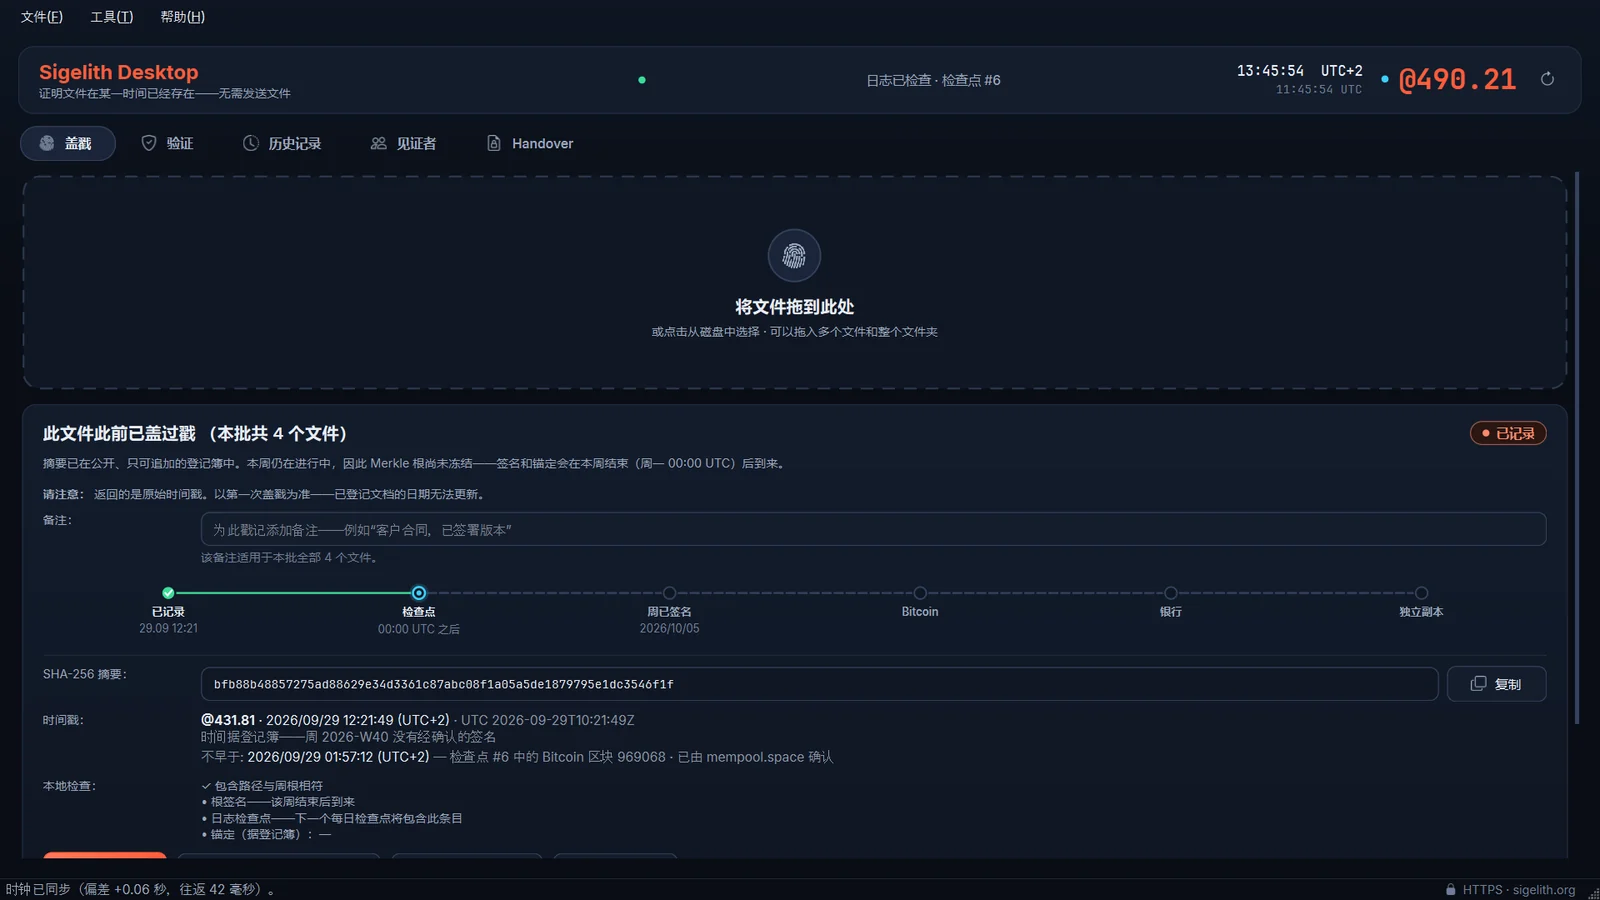
在你的 Windows 电脑上
Sigelith Desktop 无需上传即可为文件盖戳,离线核验证明,关注公开日志的见证者,并带交付证明地交付文件。
- 为文件盖戳
- 无需信任我们即可核验
- 带交付证明地交付文件


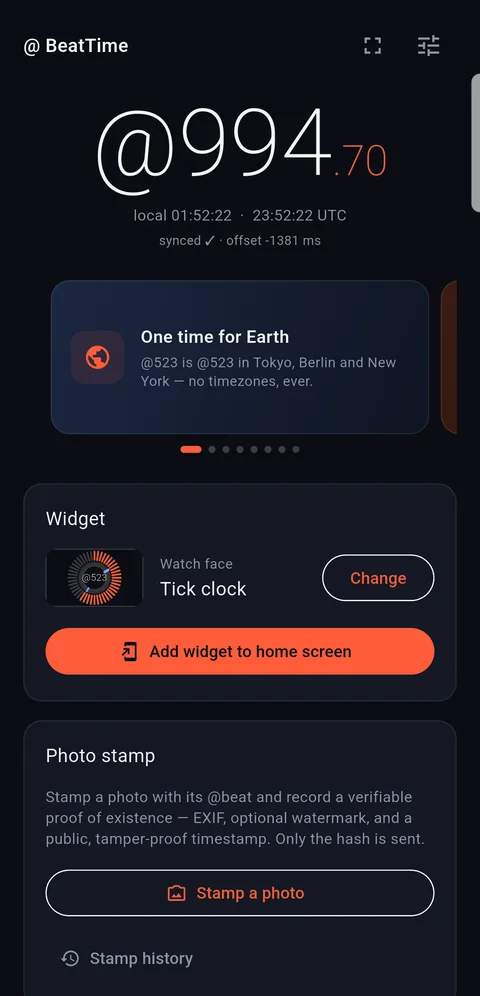
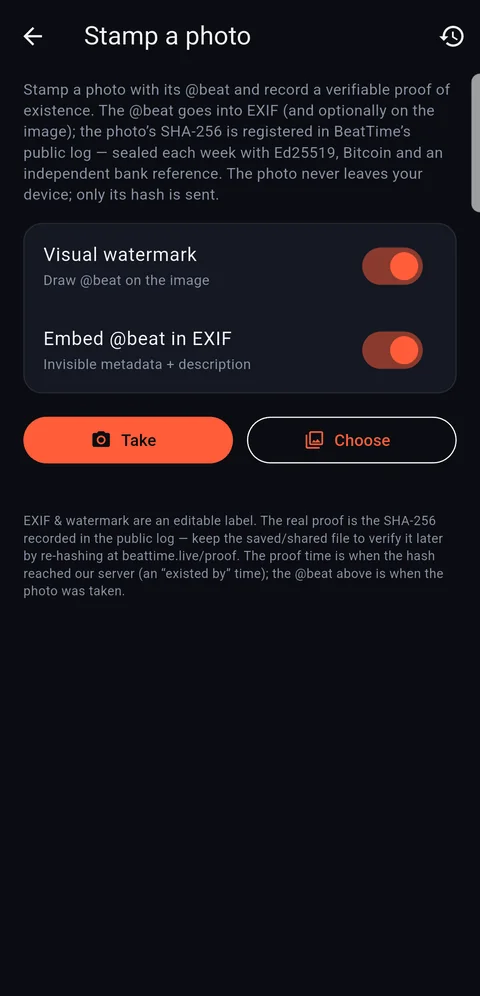
在你的手机和手腕上
免费的 Android @beat 时钟:13 款主屏小组件表盘、Wear OS 表盘、翻盖手机外屏时钟、照片加盖时间戳以及换算器。无广告,无追踪。
面向开发者
免费的公开 API,无需密钥,也无需账户:从你自己的代码中加盖时间戳、验证并读取时间。每种格式都有文档说明,每个客户端都是开源的。
工作原理
从你的文件到人人都能核查的证明,只需五步——无需信任我们。
-
1
指纹
你的浏览器计算文件的 SHA-256。文件本身绝不离开你的设备。
-
2
公开日志
指纹在当前 @beat 写入一个仅可追加的日志,并与之前的每一条记录相连成链。
-
3
签名检查点
日志通过签名检查点封存,因此任何改写其历史的企图——包括我们自己——都会暴露出来。
-
4
Bitcoin 与银行
日志每天写入 Bitcoin;其根每周锚定到一笔银行转账记录中。
-
5
第三方保存的副本
日志每周复制到 GitHub 和 Internet Archive,每季度复制到 Zenodo 并获得 DOI。
没有人能独自掌握密钥
封存胶囊由多个相互独立的参与方同时锁定。为它解锁的 drand 签名,只有在你选定的 @beat 到来时才会产生,密钥服务器也只在此之后才释放各自的份额——因此任何单一密钥持有方都无法提前打开,我们也不例外。
drand · League of Entropy
一个由独立机构运营的公开门限网络,参与者包括 Cloudflare、Protocol Labs 和 EPFL。它每 3 秒为新一轮签名;解锁你胶囊的那个签名,在你选定的时刻到来之前并不存在。
Sigelith Key · beat-key
我们自己的密钥服务器只在时刻过去之后才释放它的份额。它是开源的(Apache-2.0),采用可复现构建并提供签名发布版本——任何人都可以自行重新构建并比对。
独立运营方
第二个密钥服务器由克拉科夫的 Konveria 运营——这是一家与我们没有人员或资本关系的独立公司,也在 Google Play 上发布我们的 Android 应用——托管在另一家服务商、位于另一个国家。两份份额绝不会归属同一所有者,也绝不会托管在同一服务商。
你的恢复码
由你自己保管。万一某个运营方消失,它可以顶替一位密钥持有方——但仅凭它绝不会让胶囊提前打开。
当前运行中: drand quicknetSigelithbeatkey-konveria
无需相信我们的说法即可验证
用 @beat 为任何文件加盖时间戳——免费且公开。你的文件绝不离开你的设备;仅记录其 SHA-256。日后即可证明该文档在那一刻确已存在。
支持 Sigelith
Sigelith 是免费的——没有广告,没有追踪,不需要账户。如果它对你有用,你可以自愿打赏。这不会解锁任何东西,也不会保留任何东西。
常见问题
我的文件会离开我的设备吗?
不会。你的浏览器计算文件的 SHA-256 指纹,并且只发送这个指纹:64 个字符,无法据此还原出文件。
存在性证明真的免费吗?
是的。你的文件在浏览器中计算哈希值——只有它的 SHA-256 会到达我们的服务器。整个日志每天签名并写入 Bitcoin;每周锚定到一条银行记录,并复制到 GitHub 和 Internet Archive;每季度复制到 Zenodo。你会得到一份附带 QR 码的 PDF 证书。 为什么免费——请阅读宣言。
不通过 Sigelith,我能验证证明吗?
可以。证明中带有通往已签名每周根的路径,而这个根锚定于 Bitcoin 和银行记录,并复制到 GitHub、Internet Archive 和 Zenodo。规范和验证工具都是开源的。 证明规范
有人能提前打开封存胶囊吗?
任何单一密钥持有方都不能——我们也不能。在“标准”配置下,三部分中任意两部分即可打开它:该 @beat 的 drand 网络签名、我们自己的密钥服务器的份额,以及你的恢复码。drand 签名只有在你选定的 @beat 到来时才会产生;我们的密钥服务器只在此之后才释放份额——这是规则,而不是密码学上的保证。因此,持有你恢复码的人只需要我们违反这条规则:请把恢复码和胶囊文件分开保存。
什么是 Sigelith Handover?
一种带交付证明的文件交付方式。接收方用自己的密钥接受,交付时刻在公开日志中加盖时间戳,双方各自保存一份任何人都能在本站检查的证据包。Sigelith 服务器从不会看到这些文件。 检查文件交付
有免费的 API 吗?
有——免费的公开 REST API,无需密钥,也无需账户:为哈希值加盖时间戳、验证证明、读取公开日志和当前的 @beat。请参阅 sigelith.org/docs 上的开发者文档。
有哪些应用?
Windows 版 Sigelith Desktop(已登陆 Microsoft Store)及其备份配套应用 Sigelith Backup;Android 版 BeatTime 和一款独立的 Wear OS 表盘;还有两款用于包裹的 Android 应用:面向快递员的 Sigelith Courier(即将推出)和面向收件人的 Sigelith Delivery(已登陆 Google Play),收件人也可以用任何浏览器确认交接。 全部应用
每个时间戳里的 @beat 是什么?
Sigelith 用 @beat 记录时间:一天分为 1000 个 beat,每个 86.4 秒,锚定于 UTC。@500 是 UTC 正午——在地球上任何地方都是同一时刻。 @beat 时钟