Udowodnij, że plik istniał — za darmo, publicznie i do sprawdzenia bez zaufania do nas.
Plik nigdy nie opuszcza Twojego urządzenia: zapisywany jest tylko jego odcisk SHA-256, z dokładnym czasem @beat. Każdy może to później sprawdzić — nie prosząc nas o nic.
Bez ciasteczek · Bez trackerów · Bez konta · Darmowe, otwarte API · 11 języków
Codziennie
Dowody w blokach Bitcoina
Co tydzień
Tygodnie zakotwiczone w banku
Co kwartał
Pełny dziennik z DOI
BitcoinOpenTimestampsGitHubInternet ArchiveZenododrand
Narzędzia w przeglądarce
Bez instalacji i bez konta. Pliki zostają na Twoim urządzeniu.
Stempel czasu
Upuść dowolny plik: jego odcisk zostaje ostemplowany bieżącym @beat. Dostajesz certyfikat PDF z kodem QR i plik dowodu offline.
Opatrz plik znacznikiem czasu — za darmoKapsuła czasu
Zapieczętuj wiadomość albo plik tak, by żaden pojedynczy posiadacz klucza nie mógł zajrzeć do środka przed wybranym @beat — nawet my. Pieczętowanie odbywa się w Twojej przeglądarce.
Zapieczętuj kapsułęSprawdź przekazanie pliku
Otrzymano pakiet dowodowy Sigelith Handover albo dowód wady? Sprawdź podpisy, kwity i daty — nic nie jest wysyłane.
Sprawdź przekazanie plikuSprawdź dowolny plik
Nie wiesz, co to za plik? Upuść plik .beatproof, certyfikat PDF, pakiet albo dowolny inny plik, a właściwe sprawdzenie ruszy samo.
Sprawdź dowolny plikNa Twoim komputerze z Windows
Sigelith Desktop stempluje pliki bez ich wysyłania, weryfikuje dowody offline, pilnuje świadków publicznego dziennika i przekazuje pliki z dowodem doręczenia.
- Stemplowanie plików
- Weryfikacja bez zaufania do nas
- Przekazuj pliki z dowodem doręczenia


Sigelith Backup
Kopie z historią wersji na dysk zewnętrzny — i bezpieczne miejsce na dowody Sigelith.
O programie Sigelith Backup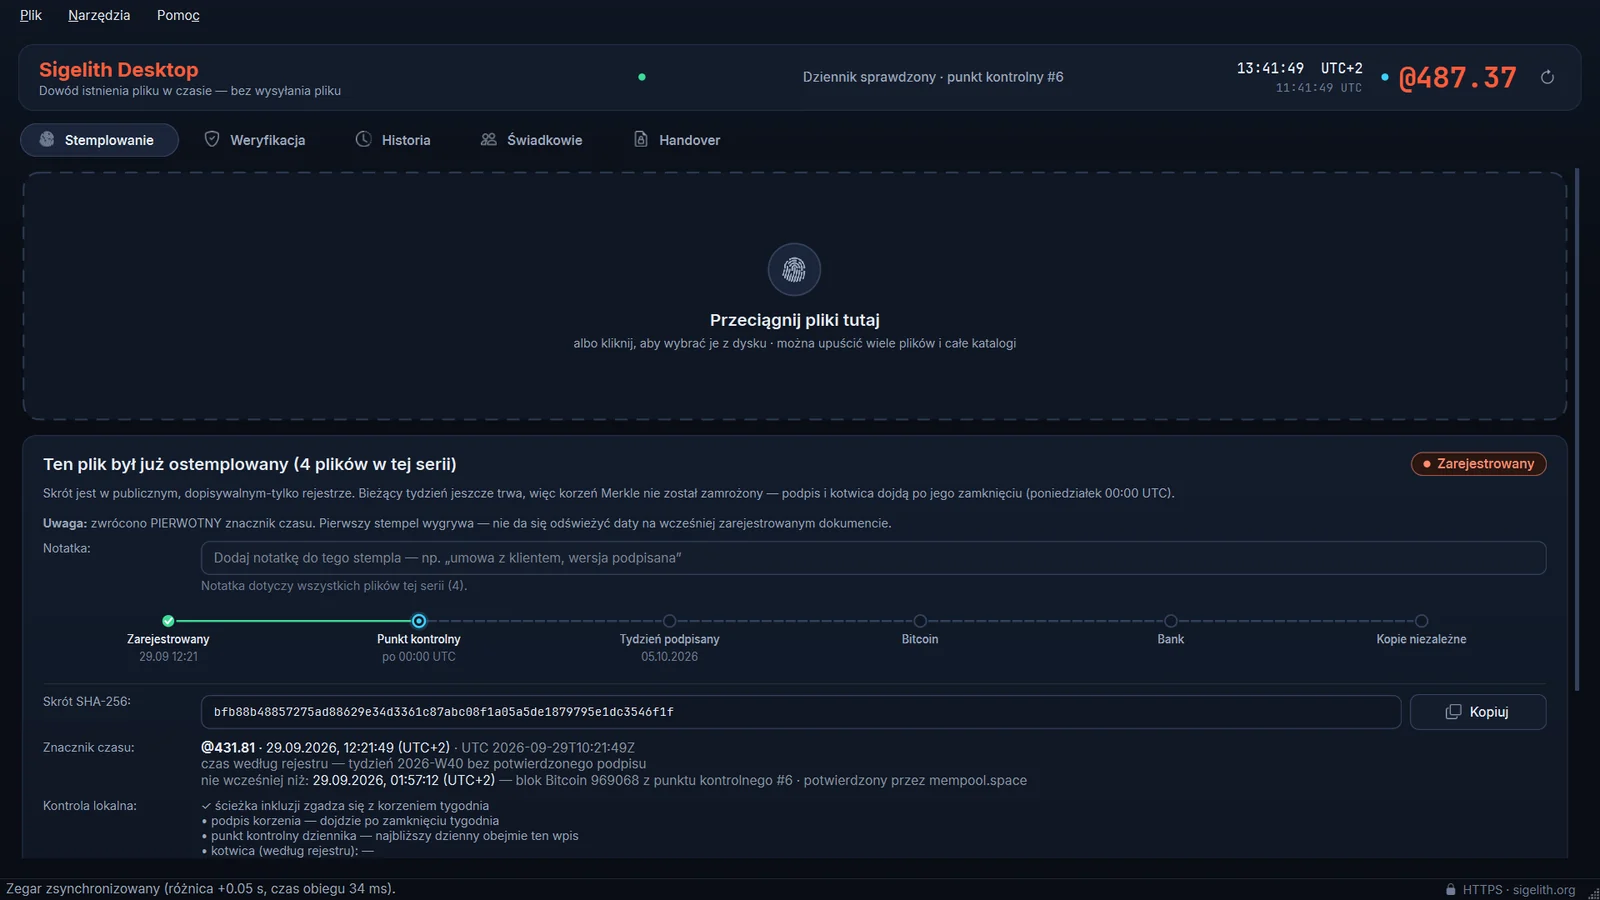
Na telefonie i zegarku
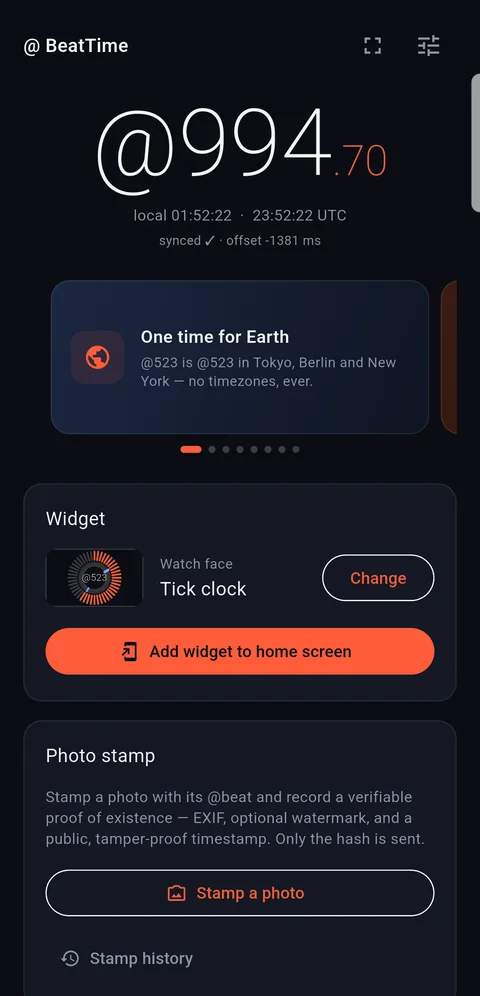
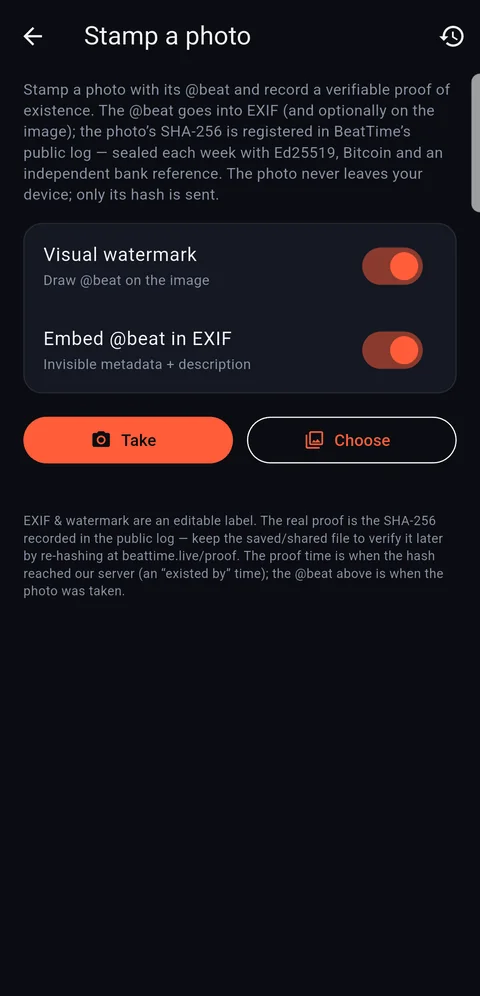
Darmowy zegar @beat na Androida: 13 tarcz widżetu na ekran główny, tarcza na Wear OS, zegar na zewnętrzny ekran telefonu z klapką, znaczniki czasu na zdjęciach i konwerter. Bez reklam, bez śledzenia.
Dla programistów
Darmowe, publiczne API bez klucza i bez konta: stempluj, weryfikuj i odczytuj czas z własnego kodu. Każdy format jest opisany, a każdy klient ma otwarty kod.
Dokumentacja API
Wszystkie punkty końcowe z konsolą na żywo — dokumentacja generowana ze schematu OpenAPI.
Otwórz dokumentacjęWidżet i SDK
Zegar @beat na żywo na dowolnej stronie dzięki jednej linijce HTML oraz klienci dla Pythona, PHP, JavaScriptu, C# i C++.
Osadź zegar na żywoSpecyfikacje
Format dowodu, format kapsuły i Handover — wszystko, czego potrzeba, żeby weryfikować bez nas.
Jak to działa
Pięć kroków od Twojego pliku do dowodu, który każdy może sprawdzić — bez zaufania do nas.
-
1
Odcisk pliku
Przeglądarka liczy SHA-256 pliku. Sam plik nigdy nie opuszcza Twojego urządzenia.
-
2
Publiczny dziennik
Odcisk trafia z bieżącym czasem @beat do dziennika, do którego można tylko dopisywać, i zostaje spięty ze wszystkimi wcześniejszymi wpisami.
-
3
Podpisane punkty kontrolne
Dziennik jest pieczętowany podpisanymi punktami kontrolnymi, więc każda próba przepisania jego historii — także przez nas — byłaby widoczna.
-
4
Bitcoin i bank
Codziennie dziennik jest zapisywany w Bitcoinie; co tydzień jego korzeń jest kotwiczony w zapisie przelewu bankowego.
-
5
Kopie u osób trzecich
Co tydzień dziennik jest kopiowany na GitHub i do Internet Archive, a co kwartał do Zenodo z DOI.
Nikt nie trzyma klucza sam
Zapieczętowaną kapsułę zamyka jednocześnie kilka niezależnych stron. Podpis drand, który ją odblokowuje, powstaje dopiero o wybranym przez Ciebie @beat, a serwery klucza ujawniają swoje udziały dopiero po nim — dlatego żaden pojedynczy posiadacz klucza nie otworzy jej wcześniej, nawet my.
drand · League of Entropy
Publiczna sieć podpisów progowych prowadzona przez niezależne organizacje, m.in. Cloudflare, Protocol Labs i EPFL. Co 3 sekundy podpisuje nową rundę; podpis, który otwiera Twoją kapsułę, nie istnieje, dopóki nie nadejdzie Twoja chwila.
Sigelith Key · beat-key
Nasz własny serwer klucza ujawnia swój udział dopiero wtedy, gdy chwila minie. Ma otwarty kod źródłowy (Apache-2.0), odtwarzalne kompilacje i podpisane wydania — każdy może go samodzielnie zbudować i porównać.
Niezależny operator
Drugi serwer klucza prowadzi Konveria z Krakowa — niezależna firma bez powiązań osobowych i kapitałowych z nami, która wydaje też nasze aplikacje na Androida w Google Play — u innego dostawcy hostingu, w innym kraju. Dwa udziały nigdy nie mają wspólnego właściciela ani dostawcy hostingu.
Twój kod odzyskiwania
Zostaje u Ciebie. Zastępuje jednego posiadacza klucza, gdyby któryś operator kiedyś zniknął — ale sam nigdy nie otwiera kapsuły wcześniej.
Teraz działają: drand quicknetSigelithbeatkey-konveria
Zapieczętuj kapsułę Format kapsuły Rejestr operatorów Kod źródłowy beat-key
Do sprawdzenia bez wierzenia nam na słowo
Opatrz dowolny plik znacznikiem czasu @beat — za darmo i publicznie. Twój plik nigdy nie opuszcza urządzenia; zapisywany jest tylko jego SHA-256. Później udowodnij, że dokument istniał w tamtej chwili.
Wesprzyj Sigelith
Sigelith jest darmowy — bez reklam, bez śledzenia, bez konta. Jeśli Ci się przydaje, możesz zostawić dobrowolny napiwek. Nic przez to nie zostaje odblokowane i nic nie jest zatrzymywane.
Najczęstsze pytania
Czy mój plik opuszcza urządzenie?
Nie. Przeglądarka liczy odcisk SHA-256 pliku i wysyła wyłącznie ten odcisk: 64 znaki, z których nie da się odtworzyć pliku.
Czy dowód istnienia jest naprawdę darmowy?
Tak. Plik jest hashowany w Twojej przeglądarce — do naszego serwera trafia tylko jego SHA-256. Codziennie cały dziennik jest podpisywany i zapisywany w Bitcoinie; co tydzień kotwiczony w zapisie bankowym i kopiowany na GitHub oraz do Internet Archive, a co kwartał do Zenodo. Otrzymujesz certyfikat PDF z kodem QR. Dlaczego to jest darmowe — przeczytaj manifest.
Czy mogę zweryfikować dowód bez Sigelith?
Tak. Dowód zawiera ścieżkę do podpisanego korzenia tygodnia, a ten korzeń jest zakotwiczony w Bitcoinie i w zapisie bankowym oraz skopiowany na GitHub, do Internet Archive i do Zenodo. Specyfikacja jest publiczna, a weryfikatory mają otwarty kod. Specyfikacja dowodu
Czy ktoś może otworzyć zapieczętowaną kapsułę przed czasem?
Żaden pojedynczy posiadacz klucza nie może — nawet my. W profilu standardowym otwierają ją dowolne dwie z trzech części: podpis sieci drand dla tego @beat, udział naszego własnego serwera klucza i Twój kod odzyskiwania. Podpis drand powstaje dopiero o wybranym przez Ciebie @beat; nasz serwer klucza ujawnia swój udział dopiero po nim — z zasady, a nie z konieczności kryptograficznej. Kto ma Twój kod odzyskiwania, potrzebuje więc tylko tego, byśmy złamali tę zasadę: trzymaj kod z dala od pliku kapsuły.
Czym jest Sigelith Handover?
To sposób na przekazywanie plików z dowodem doręczenia. Odbiorca przyjmuje przesyłkę własnym kluczem, chwila doręczenia zostaje ostemplowana w publicznym dzienniku, a obie strony zachowują pakiet dowodowy, który każdy może sprawdzić na tej stronie. Serwer Sigelith nigdy nie widzi plików. Sprawdź przekazanie pliku
Czy jest darmowe API?
Tak — darmowe, publiczne API REST bez klucza i bez konta: stempluj skrót, weryfikuj dowód, czytaj publiczny dziennik i bieżący @beat. Zobacz dokumentację dla deweloperów na sigelith.org/docs.
Jakie są aplikacje?
Sigelith Desktop dla Windows (w Microsoft Store) z Sigelith Backup jako aplikacją towarzyszącą do kopii zapasowych; BeatTime na Androida z osobną tarczą na Wear OS; oraz dwie aplikacje na Androida do paczek: Sigelith Courier dla kurierów (wkrótce) i Sigelith Delivery dla odbiorców (w Google Play), którzy mogą też potwierdzać w dowolnej przeglądarce. Wszystkie aplikacje
Czym jest @beat w każdym znaczniku czasu?
Sigelith zapisuje czas w @beat: doba dzieli się na 1000 beatów po 86,4 sekundy, zakotwiczonych w UTC. @500 to południe UTC — ta sama chwila wszędzie na Ziemi. Zegar @beat