Beweise, dass eine Datei existierte — kostenlos, öffentlich und prüfbar, ohne uns vertrauen zu müssen.
Deine Datei verlässt nie dein Gerät: Nur ihr SHA-256-Fingerabdruck wird erfasst, auf den @beat genau. Jeder kann ihn später prüfen — ohne uns zu fragen.
Keine Cookies · Keine Tracker · Kein Konto · Kostenlose, offene API · 11 Sprachen
Jeden Tag
Nachweise in Bitcoin-Blöcken
Jede Woche
Von einer Bank verankerte Wochen
Jedes Quartal
Vollständiges Log mit DOI
BitcoinOpenTimestampsGitHubInternet ArchiveZenododrand
Werkzeuge in deinem Browser
Nichts zu installieren und kein Konto. Deine Dateien bleiben auf deinem Gerät.
Zeitstempel
Leg eine beliebige Datei ab — ihr Fingerabdruck wird zum aktuellen @beat gestempelt. Du erhältst ein PDF-Zertifikat mit QR-Code und eine Offline-Nachweisdatei.
Datei mit Zeitstempel versehen — kostenlosZeitkapsel
Versiegle eine Nachricht oder eine Datei so, dass kein einzelner Schlüsselhalter sie vor einem gewählten @beat öffnen kann — nicht einmal wir. Versiegelt in deinem Browser.
Eine Kapsel versiegelnDateiübergabe prüfen
Ein Beweispaket von Sigelith Handover oder einen Fehlernachweis erhalten? Prüfe Signaturen, Quittungen und Zeitpunkte — nichts wird hochgeladen.
Dateiübergabe prüfenBeliebige Datei prüfen
Nicht sicher, was du hast? Leg eine .beatproof-Datei, ein PDF-Zertifikat, ein Beweispaket oder eine beliebige andere Datei ab — die passende Prüfung startet von selbst.
Beliebige Datei prüfenAuf deinem Windows-Computer
Sigelith Desktop versieht Dateien mit Zeitstempel, ohne sie hochzuladen, prüft Nachweise offline, behält die Zeugen des öffentlichen Logs im Blick und übergibt Dateien mit Übergabenachweis.
- Dateien stempeln
- Prüfen, ohne uns zu vertrauen
- Dateien mit Übergabenachweis übergeben


Sigelith Backup
Versionierte Sicherungen auf ein externes Laufwerk — und ein sicherer Ort für deine Sigelith-Nachweise.
Über Sigelith Backup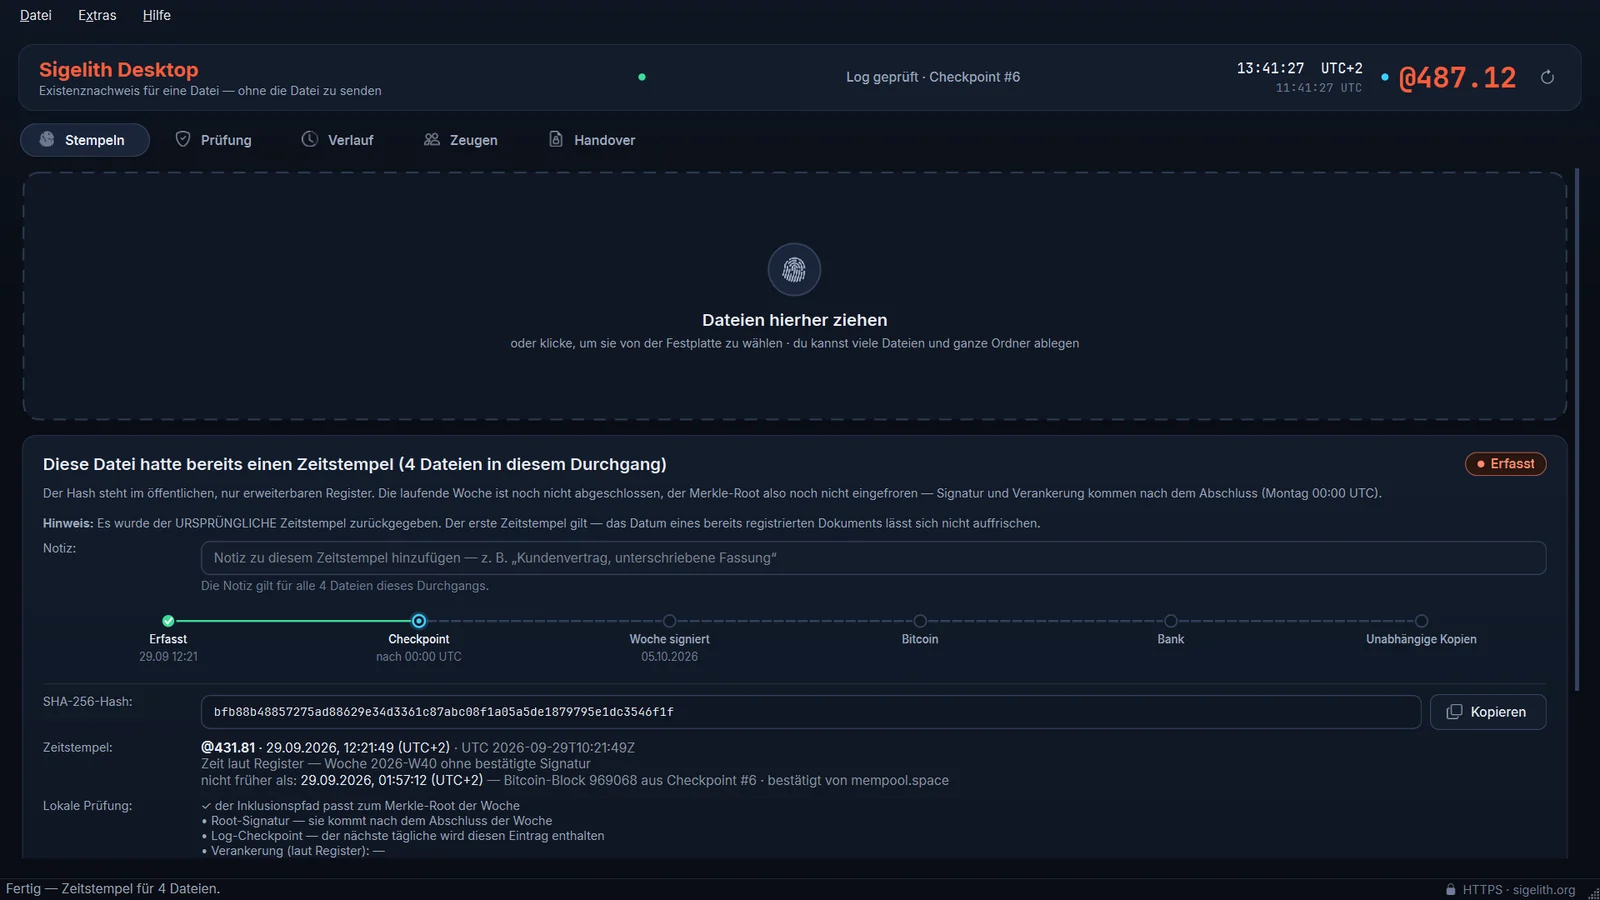
Auf deinem Telefon und am Handgelenk
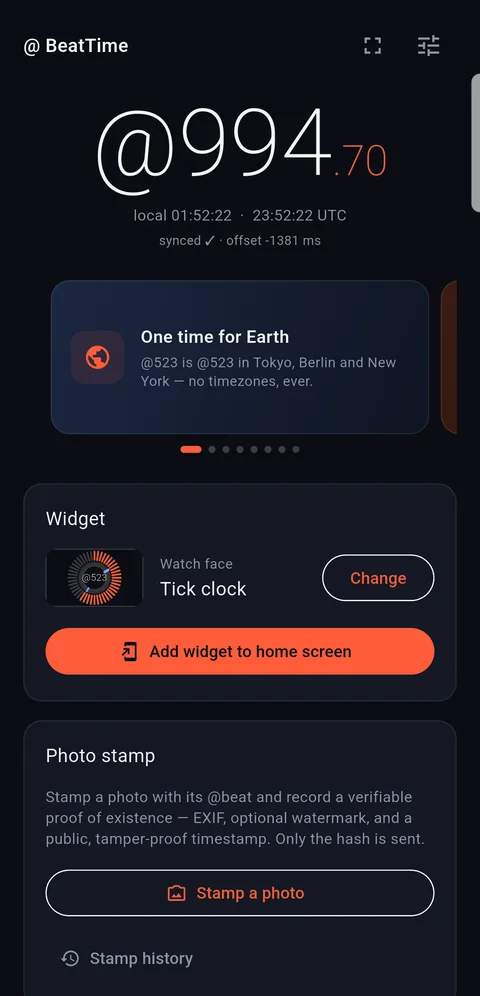
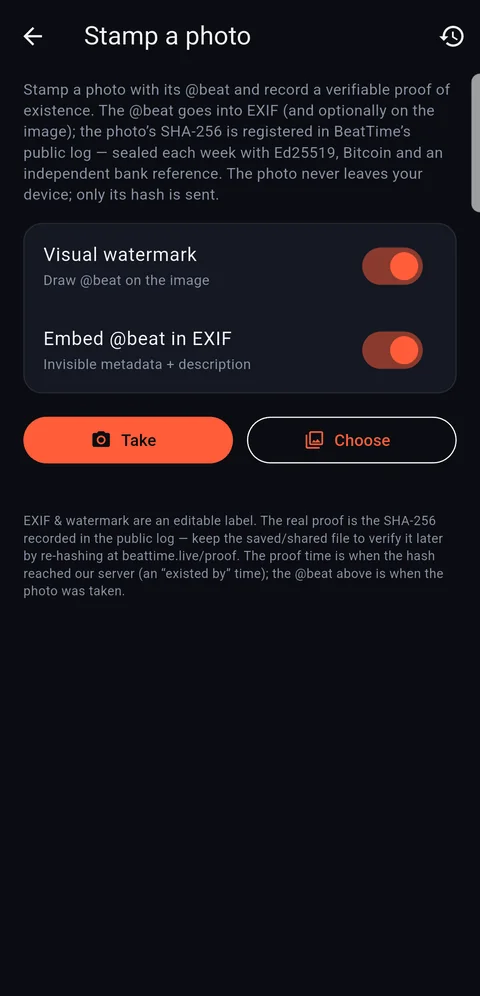
Kostenlose @beat-Uhr für Android: 13 Zifferblätter für Homescreen-Widgets, ein Wear-OS-Zifferblatt, eine Uhr fürs Außendisplay von Klapphandys, Zeitstempel für Fotos und ein Umrechner. Keine Werbung, kein Tracking.
Für Entwickler
Eine kostenlose öffentliche API ohne Schlüssel und ohne Konto: Stempeln, prüfen und die Zeit abfragen — aus deinem eigenen Code. Jedes Format ist dokumentiert, und jeder Client ist quelloffen.
Widget & SDKs
Eine Live-@beat-Uhr auf jeder Website mit einer einzigen HTML-Zeile, dazu Clients für Python, PHP, JavaScript, C# und C++.
Live-Uhr einbettenSpezifikationen
Das Nachweisformat, das Kapselformat und Handover — alles, was du brauchst, um ohne uns zu prüfen.
So funktioniert’s
Fünf Schritte von deiner Datei zu einem Nachweis, den jeder prüfen kann — ohne uns vertrauen zu müssen.
-
1
Fingerabdruck
Dein Browser berechnet den SHA-256 der Datei. Die Datei selbst verlässt nie dein Gerät.
-
2
Öffentliches Log
Der Fingerabdruck wird zum aktuellen @beat in ein nur erweiterbares Log eingetragen, verkettet mit jedem Eintrag davor.
-
3
Signierte Checkpoints
Das Log wird in signierten Checkpoints versiegelt, sodass jeder Versuch, seine Geschichte umzuschreiben — auch durch uns —, sichtbar wäre.
-
4
Bitcoin und eine Bank
Jeden Tag wird das Log in Bitcoin festgeschrieben; jede Woche wird sein Root im Beleg einer Banküberweisung verankert.
-
5
Kopien bei Dritten
Jede Woche wird das Log zu GitHub und ins Internet Archive kopiert, jedes Quartal mit DOI zu Zenodo.
Niemand hält den Schlüssel allein
Eine versiegelte Kapsel wird von mehreren unabhängigen Parteien zugleich verschlossen. Die drand-Signatur, die sie entsperrt, entsteht erst zu dem @beat, den du wählst, und Schlüsselserver geben ihre Anteile erst danach frei — deshalb kann kein einzelner Schlüsselhalter sie vorzeitig öffnen, nicht einmal wir.
drand · League of Entropy
Ein öffentliches Netzwerk für Schwellenwert-Signaturen, betrieben von unabhängigen Organisationen, darunter Cloudflare, Protocol Labs und die EPFL. Es signiert alle 3 Sekunden eine neue Runde; die Signatur, die deine Kapsel öffnet, existiert erst, wenn dein Moment gekommen ist.
Sigelith Key · beat-key
Unser eigener Schlüsselserver gibt seinen Anteil erst frei, wenn der Moment vorbei ist. Er ist Open Source (Apache-2.0), mit reproduzierbaren Builds und signierten Releases — jeder kann ihn selbst bauen und vergleichen.
Ein unabhängiger Betreiber
Ein zweiter Schlüsselserver, betrieben von Konveria in Krakau – einem unabhängigen Unternehmen ohne personelle oder kapitalmäßige Verbindungen zu uns, das auch unsere Android-Apps bei Google Play veröffentlicht –, bei einem anderen Hosting-Anbieter, in einem anderen Land. Zwei Anteile haben nie denselben Eigentümer oder denselben Hosting-Anbieter.
Dein Wiederherstellungscode
Bleibt bei dir. Er springt für einen Schlüsselhalter ein, falls ein Betreiber einmal verschwindet — allein öffnet er eine Kapsel nie vorzeitig.
Gerade in Betrieb: drand quicknetSigelithbeatkey-konveria
Eine Kapsel versiegeln Kapselformat Betreiberregister Quellcode von beat-key
Überprüfbar, ohne uns aufs Wort glauben zu müssen
Versieh jede Datei mit einem @beat-Zeitstempel — kostenlos und öffentlich. Deine Datei verlässt nie dein Gerät; nur ihr SHA-256 wird gespeichert. Beweise später, dass das Dokument in diesem Moment existierte.
Sigelith unterstützen
Sigelith ist kostenlos — keine Werbung, kein Tracking, kein Konto. Wenn es dir etwas bringt, kannst du freiwillig ein Trinkgeld dalassen. Es wird dadurch nichts freigeschaltet und nichts zurückgehalten.
Häufige Fragen
Verlässt meine Datei mein Gerät?
Nein. Dein Browser berechnet den SHA-256-Fingerabdruck der Datei und sendet nur diesen: 64 Zeichen, aus denen sich die Datei nicht wiederherstellen lässt.
Ist der Existenznachweis wirklich kostenlos?
Ja. Deine Datei wird in deinem Browser gehasht — nur ihr SHA-256 erreicht unseren Server. Jeden Tag wird das gesamte Log signiert und in Bitcoin verankert; jede Woche wird es in einem Bankeintrag verankert und zu GitHub und ins Internet Archive kopiert, jedes Quartal zu Zenodo. Du erhältst ein PDF-Zertifikat mit QR-Code. Warum es kostenlos ist — lesen Sie das Manifest.
Kann ich einen Nachweis ohne Sigelith prüfen?
Ja. Ein Nachweis enthält den Pfad zu einem signierten Wochen-Root, und dieser Root ist in Bitcoin und einem Bankeintrag verankert und zu GitHub, ins Internet Archive und zu Zenodo kopiert. Die Spezifikation und die Prüfprogramme sind quelloffen. Nachweis-Spezifikation
Kann jemand eine versiegelte Kapsel vorzeitig öffnen?
Kein einzelner Schlüsselhalter — nicht einmal wir. Im Profil „Standard“ öffnen zwei beliebige von drei Teilen sie: die Signatur des drand-Netzwerks für diesen @beat, der Anteil unseres eigenen Schlüsselservers und dein Wiederherstellungscode. Die drand-Signatur entsteht erst zu dem @beat, den du wählst; unser Schlüsselserver gibt seinen Anteil erst danach frei — nach einer Regel, nicht durch Kryptografie. Wer deinen Wiederherstellungscode hat, braucht also nur noch, dass wir diese Regel brechen: Bewahre den Code getrennt von der Kapseldatei auf.
Was ist Sigelith Handover?
Ein Weg, Dateien mit Übergabenachweis zu übergeben. Der Empfänger nimmt die Sendung mit seinem eigenen Schlüssel an, der Zeitpunkt der Übergabe wird im öffentlichen Log gestempelt, und beide Seiten behalten ein Beweispaket, das jeder auf dieser Website prüfen kann. Der Sigelith-Server sieht die Dateien nie. Dateiübergabe prüfen
Gibt es eine kostenlose API?
Ja — eine kostenlose öffentliche REST-API ohne Schlüssel und ohne Konto: einen Hash stempeln, einen Nachweis prüfen, das öffentliche Log und den aktuellen @beat abfragen. Siehe die Entwicklerdokumentation unter sigelith.org/docs.
Welche Apps gibt es?
Sigelith Desktop für Windows (im Microsoft Store), dazu Sigelith Backup als Begleiter für Sicherungen; BeatTime für Android mit einem separaten Wear-OS-Zifferblatt; und zwei Android-Apps für Pakete: Sigelith Courier für Kuriere (bald verfügbar) und Sigelith Delivery für die empfangende Person (bei Google Play), die auch in jedem Browser bestätigen kann. Alle Apps
Was bedeutet der @beat in jedem Zeitstempel?
Sigelith schreibt Zeiten in @beat: Der Tag ist in 1000 Beats zu je 86,4 Sekunden geteilt, verankert in UTC. @500 ist Mittag UTC — überall auf der Erde derselbe Moment. Die @beat-Uhr