ファイルの存在を証明——無料・公開で、私たちを信頼せずに検証できます。
ファイルが端末から出ることはありません。記録されるのは SHA-256 の指紋だけで、その瞬間の @beat が正確に刻まれます。後から誰でも確認できます——私たちに問い合わせる必要はありません。
Cookie なし · トラッカーなし · アカウント不要 · 無料のオープン API · 11言語
毎日
Bitcoin ブロック内の証明
毎週
銀行でアンカリングされた週
四半期ごと
DOI 付きの完全なログ
BitcoinOpenTimestampsGitHubInternet ArchiveZenododrand
ブラウザで使えるツール
インストールもアカウントも不要。ファイルは端末に留まります。
タイムスタンプ
任意のファイルをドロップすると、その指紋に現在の @beat でタイムスタンプが付与されます。QR コード付きの PDF 証明書と、オフライン証明ファイルが手に入ります。
ファイルにタイムスタンプを付与——無料ファイルの引き渡しを確認
Sigelith Handover の証拠パッケージや欠陥の証拠を受け取りましたか?署名、受領証、日時を確認できます——何もアップロードされません。
ファイルの引き渡しを確認任意のファイルを確認
手元のファイルが何かわからない場合は、.beatproof、証明書の PDF、パッケージ、その他どんなファイルでもドロップしてください。適切な確認が自動で始まります。
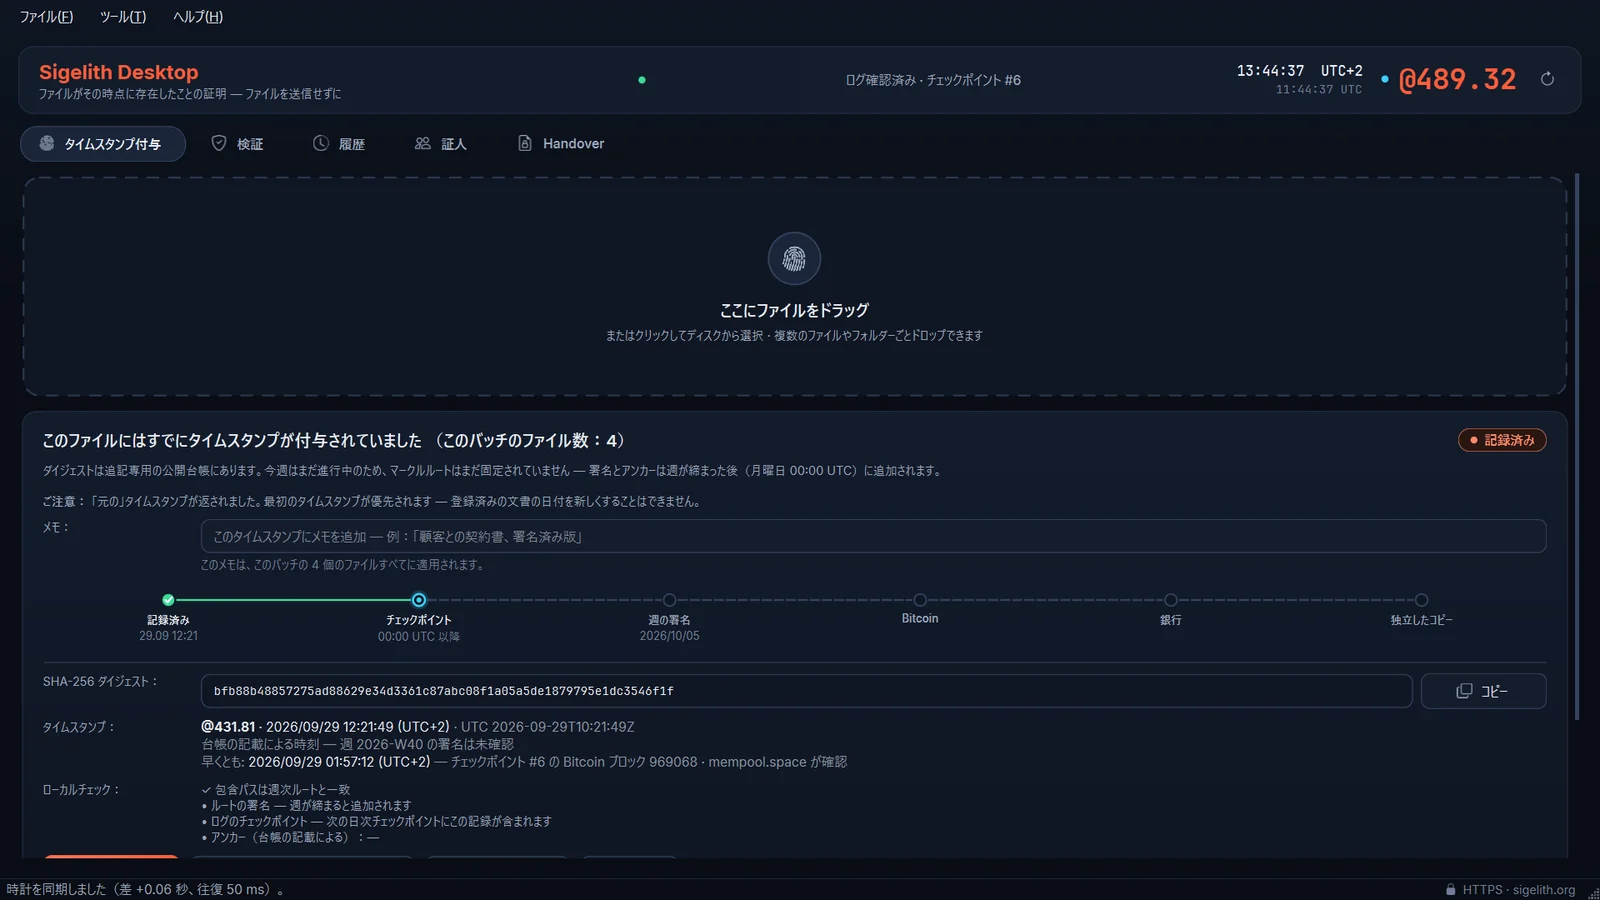
任意のファイルを確認Windows コンピューターで
Sigelith Desktop は、ファイルをアップロードせずにタイムスタンプを付与し、証明をオフラインで検証し、公開ログの証人を見守り、引き渡しの証明付きでファイルを渡します。
- ファイルにタイムスタンプを付与
- 私たちを信頼せずに検証
- 引き渡しの証明付きでファイルを渡す


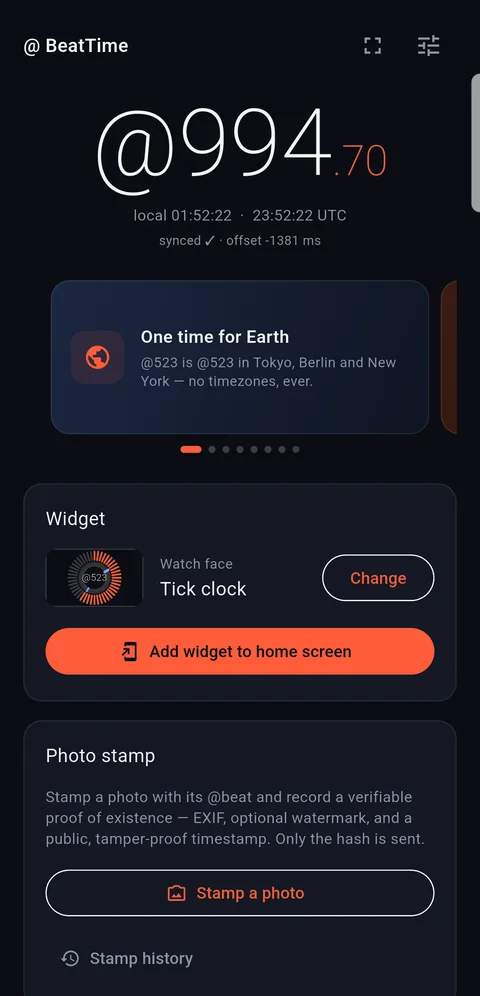
スマートフォンと手首に
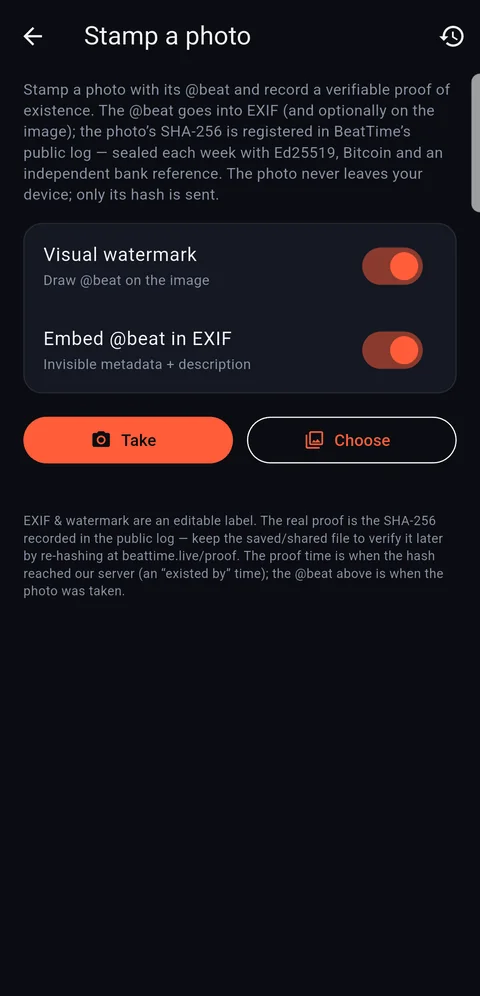
Android 向けの無料 @beat 時計:ホーム画面ウィジェットの文字盤13種類、Wear OS ウォッチフェイス、折りたたみスマートフォンのカバー画面時計、写真へのタイムスタンプ付与、コンバーター。広告なし、追跡なし。
開発者向け
鍵もアカウントも不要の無料公開 API:自分のコードから、タイムスタンプの付与、検証、時刻の取得ができます。すべての形式は文書化され、すべてのクライアントはオープンソースです。
ウィジェットと SDK
HTML 1行で、どんなウェブサイトにもライブ @beat 時計を。さらに Python、PHP、JavaScript、C#、C++ 向けのクライアントも。
ライブ時計を埋め込む仕組み
ファイルから、誰でも確認できる証明まで、5つのステップ——私たちを信頼する必要はありません。
-
1
指紋
ブラウザがファイルの SHA-256 を計算します。ファイル自体が端末から出ることはありません。
-
2
公開ログ
指紋は現在の @beat で追記専用のログに入り、それ以前のすべての記録と連結されます。
-
3
署名付きチェックポイント
ログは署名付きチェックポイントで封印されます。そのため、履歴を書き換えようとする試みは——私たち自身によるものでも——すべて露見します。
-
4
Bitcoin と銀行
ログは毎日 Bitcoin に刻まれ、そのルートは毎週、銀行振込の記録にアンカリングされます。
-
5
第三者が保管するコピー
ログは毎週 GitHub と Internet Archive に、四半期ごとに DOI 付きで Zenodo にコピーされます。
鍵を単独で持つ者はいません
封印されたカプセルは、互いに独立した複数の当事者によって同時にロックされます。それを解錠する drand の署名は、あなたが選んだ @beat になって初めて生まれ、鍵サーバーもその後でしか自らのシェアを公開しません——そのため、私たちを含め、どの鍵保有者も単独で早く開けることはできません。
drand · League of Entropy
Cloudflare、Protocol Labs、EPFL をはじめとする独立した組織が運営する、公開のしきい値ネットワークです。3秒ごとに新しいラウンドに署名します。あなたのカプセルを開く署名は、あなたが選んだ時刻が来るまで存在しません。
Sigelith Key · beat-key
私たち自身の鍵サーバーは、その時刻を過ぎてから初めて自らのシェアを公開します。オープンソース(Apache-2.0)で、再現可能なビルドと署名付きリリースを備えています——誰でもビルドし直して比較できます。
独立した運用者
2つ目の鍵サーバーは、クラクフの Konveria(私たちとは人的・資本的なつながりのない独立した会社で、Google Play で私たちの Android アプリの公開も担っています)が、別のホスティング事業者を使い、別の国で運用しています。2つのシェアの所有者やホスティング事業者が重なることは決してありません。
あなたの復旧コード
あなたの手元に残ります。万一運用者が消えたときは、鍵の保有者ひとり分の代わりになります——それだけでカプセルを早く開けることは決してありません。
現在稼働中: drand quicknetSigelithbeatkey-konveria
私たちの言葉を信じなくても検証できる
任意のファイルに @beat のタイムスタンプを付与できます——無料で、公開されます。ファイルが端末から出ることはなく、記録されるのは SHA-256 だけです。後から、その文書がその瞬間に存在したことを証明できます。
Sigelith を支援する
Sigelith は無料です——広告なし、トラッキングなし、アカウント不要。役に立っていると感じたら、自発的にチップを贈ることができます。それで何かが解除されることも、何かが出し惜しみされることもありません。
よくある質問
ファイルは端末から出ますか?
いいえ。ブラウザがファイルの SHA-256 の指紋を計算し、それだけを送ります。64文字の値で、そこからファイルを復元することはできません。
存在証明は本当に無料ですか?
はい。ファイルはブラウザ内でハッシュ化され、サーバーに届くのは SHA-256 だけです。ログ全体は毎日署名されて Bitcoin に刻まれ、毎週、銀行の記録にアンカリングされて GitHub と Internet Archive に、四半期ごとに Zenodo にコピーされます。QR コード付きの PDF 証明書を受け取れます。 なぜ無料なのか — マニフェストを読む。
Sigelith なしで証明を検証できますか?
はい。証明には署名済みの週次ルートまでのパスが含まれ、そのルートは Bitcoin と銀行の記録にアンカリングされ、GitHub、Internet Archive、Zenodo にコピーされています。仕様と検証ツールはオープンソースです。 証明の仕様
封印されたカプセルを、誰かが期日前に開けることはできますか?
どの鍵保有者も単独ではできません。私たちも同じです。標準プロファイルでは、3つの要素のうち任意の2つで開きます:その @beat の drand ネットワークの署名、私たち自身の鍵サーバーのシェア、そしてあなたの復旧コードです。drand の署名は、あなたが選んだ @beat になって初めて生成されます。私たちの鍵サーバーがシェアを公開するのはその後だけですが、これは暗号上の制約ではなく方針です。そのため、あなたの復旧コードを持つ人は、私たちがこの方針を破りさえすれば開けられます。復旧コードはカプセルのファイルとは別に保管してください。
Sigelith Handover とは?
引き渡しの証明付きでファイルを渡す仕組みです。受取人は自分の鍵で受諾し、引き渡しの瞬間は公開ログにタイムスタンプとして記録されます。双方が、誰でもこのサイトで確認できる証拠パッケージを保管します。Sigelith のサーバーがファイルを目にすることはありません。 ファイルの引き渡しを確認
無料の API はありますか?
はい。鍵もアカウントも不要の無料公開 REST API があります:ハッシュへのタイムスタンプの付与、証明の検証、公開ログと現在の @beat の取得ができます。sigelith.org/docs の開発者向けドキュメントをご覧ください。
どんなアプリがありますか?
Windows 版 Sigelith Desktop(Microsoft Store で公開中)と、バックアップ用のコンパニオンアプリ Sigelith Backup、Android 版 BeatTime と、別アプリの Wear OS ウォッチフェイス、そして荷物のための2つの Android アプリがあります。配達員向けの Sigelith Courier(近日公開)と、受取人向けの Sigelith Delivery(Google Play で公開中)です。受取人はどのブラウザーからでも確認できます。 すべてのアプリ
タイムスタンプに付いている @beat とは?
Sigelith は時刻を @beat で表します。1日を86.4秒の1000ビートに分けた、UTC 基準の時刻です。@500 は UTC の正午で、地球上のどこでも同じ瞬間です。 @beat 時計